Een toepassing die zich voordoet als handige AI-assistent kan een ingang worden naar vertrouwelijke bedrijfsinformatie. Als een ingelogde medewerker een malafide app voldoende rechten geeft, kan één bevestiging genoeg zijn om toegang te verlenen. Privacy Zeker vraagt aandacht voor deze vorm van phishing, waarbij criminelen geen wachtwoord hoeven te stelen.
Stel je voor: een medewerker ontdekt een tool die lange e-mails samenvat en automatisch antwoorden voorbereidt. Precies wat nodig is op een drukke werkdag.
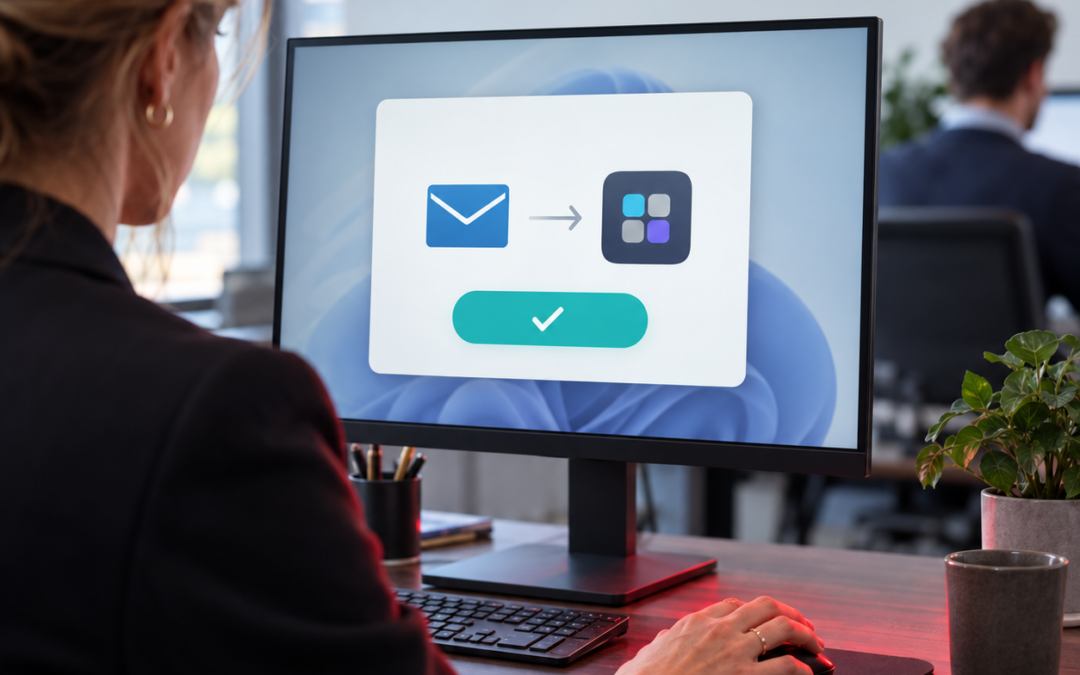
De tool vraagt om de zakelijke mailbox te koppelen. Er verschijnt een toestemmingsscherm.
De medewerker klikt op ‘Toestaan’ en gaat verder met het werk.
Maar de toepassing is malafide. En de gegeven toestemming gaat verder dan het samenvatten van één bericht.
Dit is een mogelijk scenario. De techniek erachter bestaat en heet consent phishing.
Je geeft toegang zonder je wachtwoord weg te geven
Het Nationaal Cyber Security Centrum beschrijft hoe criminelen toestemmingsverzoeken misbruiken om toegang te krijgen tot accounts. Afhankelijk van de verleende rechten kunnen zij berichten meelezen, bestanden downloaden of e-mails versturen namens de gebruiker. Is iemand al ingelogd, dan kan één klik voldoende zijn om die rechten te verlenen. Tweefactorauthenticatie houdt deze aanval niet tegen wanneer de gebruiker de toepassing zelf toegang geeft. Die extra beveiliging blijft belangrijk, maar vervangt geen controle op app-toestemmingen. Bron: NCSC.
Je medewerker heeft niemand het wachtwoord verteld. Toch kan vertrouwelijke informatie bereikbaar zijn geworden.
Wat zit er eigenlijk in jullie mailboxen?
Denk aan wat er in een gewone werkweek wordt verstuurd. Een offerte met contactgegevens. Een klacht met persoonlijke details. Een personeelsdocument. Misschien zelfs een kopie van een identiteitsbewijs. Voor je medewerker zijn het berichten tussen honderden andere berichten. Voor de mensen over wie ze gaan, kan misbruik ingrijpende gevolgen hebben.In het geschetste scenario kan een aanvaller buitgemaakte informatie gebruiken om klanten gericht te misleiden. Een frauduleus bericht dat verwijst naar een echte offerte of eerdere correspondentie kan overtuigend overkomen.
En dan moet jij uitleggen hoe iemand aan die informatie kwam.
Een handige AI-tool verdient dezelfde controle als iedere andere leverancier
Niet iedere AI-koppeling is onveilig. Ook geeft niet iedere toestemming toegang tot een volledige mailbox. De omvang van de toegang hangt af van de gevraagde rechten en de instellingen van de organisatie. Juist daarom is het belangrijk dat medewerkers weten wat zij mogen koppelen en wanneer beoordeling nodig is. Privacy Zeker ziet daarin een duidelijke verantwoordelijkheid voor de organisatie: zorg dat medewerkers bij twijfel iemand kunnen inschakelen en dat tijdsdruk geen reden wordt om toestemmingsverzoeken ongezien te accepteren.
Controleer wie er al toegang heeft
Laat je IT-beheerder nagaan welke toepassingen aan zakelijke accounts zijn gekoppeld en welke rechten ze hebben. Trek onnodige of verdachte toegang in en leg vast wie nieuwe koppelingen mag goedkeuren.
Bespreek daarnaast één concreet voorbeeld met je team: een onbekende assistent die belooft de mailbox op te ruimen en daarvoor toegang vraagt.
Zou jouw medewerker eerst controleren wat die toepassing mag lezen? Of vooral denken aan de tijd die ermee wordt bespaard?
De vraag is niet alleen wie jullie wachtwoorden kent, De vraag is ook wie jullie al toestemming hebben gegeven.
Weet jij welke AI-tools toegang hebben tot jouw bedrijfsgegevens? Wacht niet tot een verkeerde toestemming een datalek wordt. Vraag de Gratis AI Check van Privacy Zeker aan en krijg inzicht in de privacyrisico’s van AI-gebruik binnen jouw organisatie. Ga naar www.privacyzeker.nl en vraag de Gratis AI Check aan.